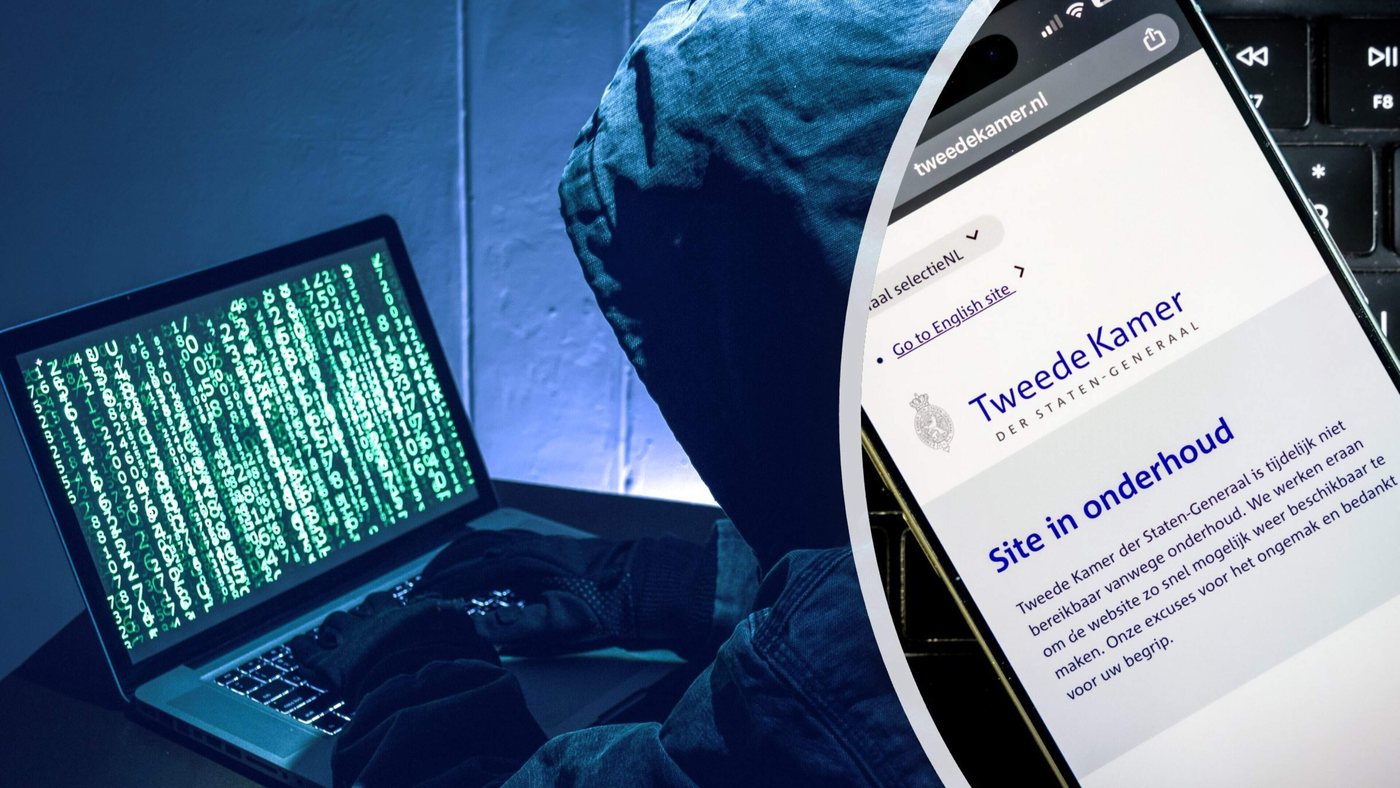
Websites van de overheid, gemeenten en ziekenhuizen die woensdag uit voorzorg offline waren gehaald vanwege kwetsbaarheden in de programmeertaal PHP, zijn langzaamaan weer bereikbaar. Dat gebeurt nadat de PHP Foundation een beveiligingsupdate heeft uitgebracht die gebruikers konden installeren.
De problemen ontstonden nadat dinsdagavond bekend werd dat er lekken zaten in PHP, de programmeertaal die wereldwijd door ongeveer zeventig procent van alle websites wordt gebruikt. Hackers grepen de aankondiging van de update aan om het lek te lokaliseren en informatie erover te verspreiden. Kwaadwillenden hadden daardoor websites kunnen binnendringen om klantgegevens te stelen. Om dat te voorkomen werden veel sites uit voorzorg uit de lucht gehaald.
Naast Nederlandse overheidsinstanties, gemeenten en ziekenhuizen waren ook de Tweede Kamer en DigiD tijdelijk niet of beperkt bereikbaar. Internationaal gingen overheidswebsites van België, Finland, Duitsland en Frankrijk offline. Voor België en Frankrijk was dat aan het einde van de dag nog steeds het geval.
Niet alle systemen zijn inmiddels hersteld. Zo is overheid.nl nog altijd niet bereikbaar, net als de website van Meld Misdaad Anoniem. Ook de sites van 113 en het Centrum Seksueel Geweld bleven tot laat offline. Een woordvoerder van het ministerie van Binnenlandse Zaken laat weten dat het nog niet duidelijk is wanneer overheid.nl weer beschikbaar komt. Sommige organisaties nemen meer tijd om hun systemen bij te werken en zijn daarom nog niet online.
Bij ruim honderd gemeenten, provincies en waterschappen speelt daarnaast een probleem met het raadssysteem Notubiz, dat wordt gebruikt voor de verspreiding van officiële brieven. De website van Notubiz is wel online, maar niet alle onderdelen zijn voor gemeenten en provincies te gebruiken. Officiële documenten van onder meer Den Haag, Almere, Breda, Haarlem, Den Bosch en Delft en van de provincies Overijssel, Gelderland en Friesland kunnen daardoor niet worden ingezien. Notubiz wil eerst testen of de updates goed zijn doorgevoerd en verwacht dat alle pagina's donderdagochtend weer beschikbaar zijn.
De kwetsbaarheden in PHP waren al langer bekend. In 2024 waren er aanwijzingen dat er iets mis was met de programmeertaal, maar die signalen werden overschaduwd door andere, concretere problemen. Het eerste lek werd op 11 augustus gevonden door onderzoekers van beveiligingsbedrijf Calif, in samenwerking met OpenAI. Daarbij werd een speciaal AI-model gebruikt. Het tweede lek werd op 24 augustus ontdekt door beveiligingsbedrijf Wiz, dat eigendom is van Google.
Volgens de PHP Foundation zijn er geen aanwijzingen dat de lekken daadwerkelijk zijn misbruikt. De organisatie benadrukt dat gebruikers die de beveiligingsupdate hebben geïnstalleerd, hun websites weer veilig kunnen opstarten. Voor organisaties die dat nog niet hebben gedaan, blijft het risico bestaan dat kwaadwillenden proberen binnen te dringen.
2