
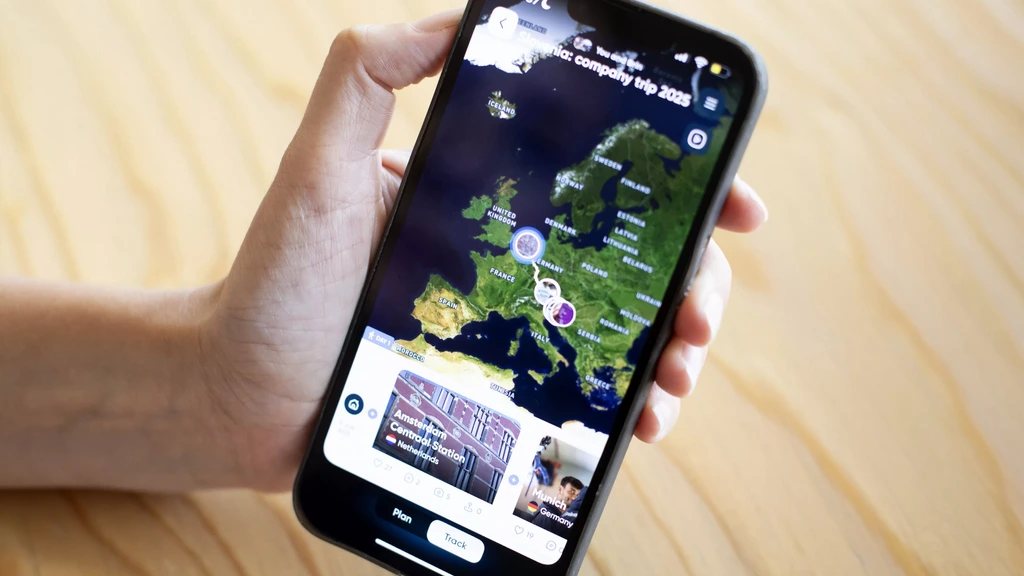
De populaire reisapp Polarsteps heeft minstens een halfjaar de gegevens van gebruikers onvoldoende beschermd. Via een lek in de beveiliging kon iedereen reisinformatie van miljoenen reizigers verzamelen, ook van mensen die hun account op privé hadden gezet. Dat meldt onderzoeksplatform Follow the Money (FTM).
FTM achterhaalde de namen van 23 miljoen internationale gebruikers, kon honderden miljoenen foto's inzien en had toegang tot miljarden gps-locaties van miljoenen Polarsteps-reizen. Zelfs woonadressen van gebruikers waren op te halen. Het lek zat in de zogeheten Application Programming Interface (API) van de gratis app. Dat onderdeel is normaal afgeschermd, maar met de servers van Polarsteps kon eenvoudig verbinding worden gemaakt.
De problemen kwamen in oktober 2025 aan het licht dankzij de Franse cybersecurityonderzoeker Louis Couderc. Tijdens een reis door Zuidoost-Azië ontdekte hij dat hij via de API niet alleen reizigers kon volgen die hij mocht volgen, maar ook duizenden andere gebruikers. Hij meldde het lek bij Polarsteps, maar kreeg te horen dat dit bij het bedrijf al bekend was. Couderc vermoedde dat zijn waarschuwing niet serieus werd genomen en speelde zijn bevindingen door aan FTM.
De journalisten van FTM konden vervolgens nog maandenlang grote aantallen reizigers ongestoord volgen. Ook wanneer een gebruiker ontdekte dat FTM zich ongewenst als volger had gemeld en het account verwijderde, bleef de toegang tot de gegevens bestaan door de lekke API. Het idee van een privéaccount is juist dat gebruikers zelf bepalen wie meekijkt met hun reis.
Polarsteps is opgericht in Nederland en is wereldwijd populair. Het bedrijf, gevestigd in Amsterdam, benadrukt in een reactie dat er geen wachtwoorden zijn buitgemaakt en dat FTM geen toegang kreeg tot accounts. Het bedrijf zegt in contact te staan met de Autoriteit Persoonsgegevens, de toezichthouder op de naleving van privacywetten.
Het lek betekent dat de reisgegevens van miljoenen gebruikers langdurig zichtbaar zijn geweest voor buitenstaanders. Gebruikers die hun reizen deelden met het thuisfront konden er niet op vertrouwen dat alleen geselecteerde volgers meekeken. De omvang van het datalek en de aard van de gegevens, waaronder locaties en privéfoto's, maken dit een van de grotere privacy-incidenten rond een Nederlandse app van de afgelopen jaren.